El 29 de octubre de 2026, Binance, el mayor exchange de criptomonedas del mundo, sufrió el robo más grande de la historia del sector: unos 6.300 millones de dólares salieron de sus carteras en apenas unos 20 minutos, repartidos en diez blockchains distintas. Para dimensionarlo: es unas cuatro veces el robo a Bybit de 2025, que hasta esta semana tenía el récord.
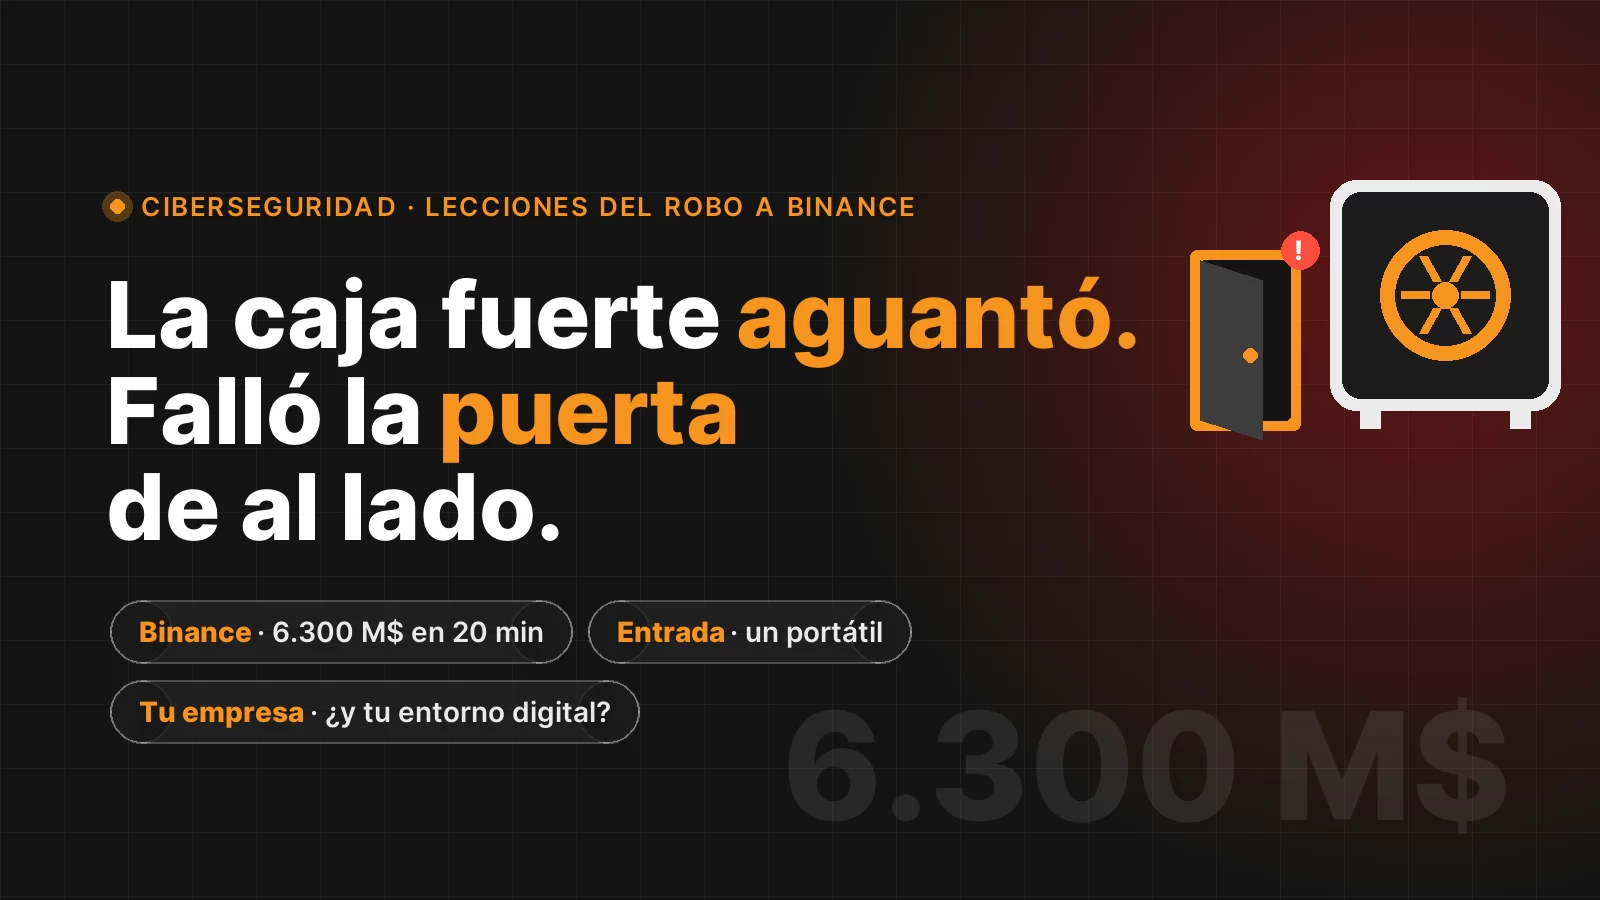
Lo más interesante del caso no es la cifra, sino por dónde entraron. Una infografía en video que circula estos días en redes lo resume en una frase: la caja fuerte aguantó; falló la puerta de al lado. Y esa frase es una lección para cualquier empresa que cuida su entorno digital, tenga o no criptomonedas.
Qué pasó en Binance
Los exchanges guardan la mayor parte de los fondos en «carteras frías», desconectadas de internet, y una parte en «carteras calientes», conectadas, para atender los retiros del día a día. Según el análisis de TRM Labs, los atacantes no rompieron la criptografía ni robaron las claves privadas: consiguieron que el sistema que firma las operaciones de la cartera caliente firmara los retiros que ellos le pedían.
¿Y cómo llegaron hasta ese sistema? De acuerdo con la investigación inicial de Binance que recoge The Hacker News, la puerta de entrada habría sido el portátil comprometido de un ingeniero, desde el que los atacantes alcanzaron un servicio interno y enviaron retiros que nadie había autorizado. La empresa luego encontró otros puntos de acceso y aún no publica la causa raíz definitiva.
La respuesta fue rápida: emisores como Tether y Circle congelaron cerca de 2.700 millones de dólares en monedas estables, Binance suspendió retiros y anunció que cubrirá todas las pérdidas con su fondo de protección para usuarios. TRM Labs y Chainalysis atribuyen el ataque al grupo norcoreano TraderTraitor, el mismo señalado en el caso Bybit.
No fue un caso aislado
- GMO Internet (Japón). Uno de los mayores proveedores de dominios y nube del país sufrió una intrusión en su servicio de escritorios en la nube. Los atacantes pidieron un rescate de unos 50 millones de dólares en criptomonedas; la empresa se negó a pagar y llegó a pedir a sus clientes que apagaran y desconectaran sus computadoras ante el riesgo de un ransomware, según BleepingComputer.
- Polymarket. Este año, la plataforma perdió cerca de 3 millones de dólares de sus usuarios porque un proveedor externo fue comprometido y los atacantes inyectaron un script malicioso en su web. Sus contratos no fallaron; falló una pieza de terceros.
- Y lo que contamos en este blog la semana pasada: fallos críticos en PHP, Node.js y GitLab y ataques que usan a los asistentes de IA como puerta de entrada.
El patrón se repite: lo más protegido resiste, y el ataque entra por lo que está al lado. Un portátil, un proveedor, un plugin, un correo, una extensión del navegador.
Tu entorno digital también tiene «puertas de al lado»
Puede que tu empresa no guarde millones en criptomonedas, pero su caja fuerte existe: la base de clientes, la tienda online, la cuenta del banco, el correo de gerencia, las campañas de Google Ads. Y alrededor de esa caja fuerte hay muchas puertas que casi nadie revisa:
- El portátil de cada persona del equipo, con sesiones abiertas en el correo, la nube, el banco y el panel de la web.
- Las extensiones del navegador que alguien instaló «porque eran útiles» y que pueden leer todo lo que se ve en pantalla.
- Los agentes y conectores de IA con acceso al correo, a documentos, a planos o a la nube del proyecto.
- Los proveedores y plugins: cada script de terceros en tu web es código que no controlas.
- Las cuentas compartidas y las contraseñas que nadie cambió desde que se fue el último colaborador.
La consecuencia de no cuidarlo
Binance puede absorber una pérdida de miles de millones con sus reservas. Una pyme, no. Para una empresa mediana, una sola puerta descuidada puede significar:
- Dinero perdido: transferencias fraudulentas, cuentas publicitarias vaciadas o rescates.
- Operación detenida: la web o la tienda caída, correos que no llegan, equipos que hay que apagar como pidió GMO a sus clientes.
- Datos de clientes expuestos, con las obligaciones que impone la Ley de Protección de Datos Personales.
- Confianza dañada: Google puede marcar tu sitio como peligroso y tus clientes dudarán antes de volver a comprar. Esa pérdida no la cubre ningún fondo.
Cómo cuidar tu entorno digital: siete hábitos básicos
- Haz un inventario de tus activos digitales y de quién tiene acceso a cada uno.
- Activa la verificación en dos pasos en correo, banca, hosting, redes y paneles de administración.
- Aplica el mínimo privilegio: cada persona, herramienta o agente de IA, solo con los permisos que necesita.
- Revisa extensiones, plugins y conectores y elimina los que no se usan.
- Exige doble aprobación para pagos, cambios de cuentas bancarias y acciones sensibles, aunque la orden parezca venir de gerencia.
- Mantén todo actualizado: sistemas, web, plugins y servidores.
- Ten copias de seguridad probadas y un plan de respuesta: a quién llamar y qué hacer en la primera hora.
La reflexión
La seguridad de una empresa no se mide por lo fuerte que es su caja fuerte, sino por la puerta más débil de su entorno digital. Y esa puerta casi nunca es un sistema sofisticado: es un equipo sin actualizar, una extensión olvidada o un acceso que nadie revisó. Cuidar el entorno digital no es un gasto de tecnología; es proteger la continuidad del negocio y la confianza de tus clientes.
En Interactoon nos dedicamos a eso con nuestra gestión de activos digitales y soporte: hosting, correos, web, accesos y seguridad bajo control, con respuesta rápida cuando algo falla. Si quieres saber cuáles son las puertas abiertas de tu empresa, solicita un diagnóstico gratuito con Activo Digital 360.
Fuentes: TRM Labs, The Hacker News, Help Net Security, BleepingComputer (GMO), BleepingComputer (Polymarket).