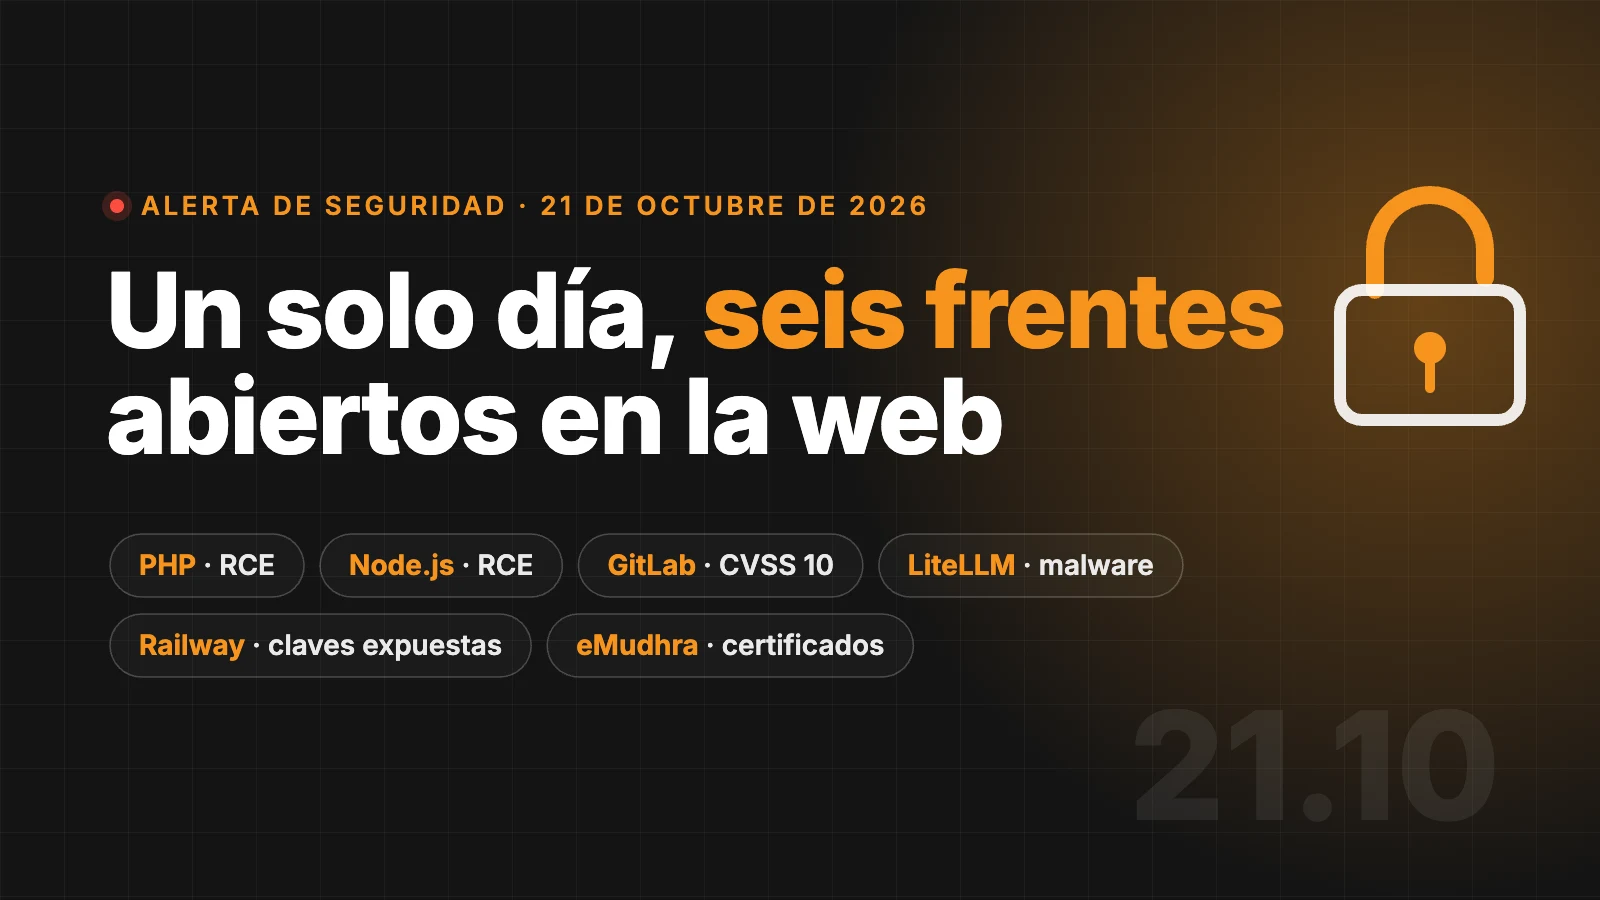
El 21 de octubre de 2026 pasará a la historia como uno de esos días en los que los equipos de sistemas no durmieron. En pocas horas se publicaron parches urgentes para PHP, Node.js y GitLab, se detectó una versión con malware de LiteLLM (una librería muy usada para conectar aplicaciones con modelos de inteligencia artificial), la plataforma de despliegue Railway reportó un acceso no autorizado a variables de entorno de sus clientes, y los navegadores terminaban de retirar la confianza a varios certificados de la autoridad certificadora eMudhra.
El desarrollador y divulgador Fazt lo resumió muy bien en su video «El día más negro de la ciberseguridad». Lo compartimos aquí y, a continuación, te explicamos qué significa todo esto si tu empresa tiene una página web, una tienda online o aplicaciones propias.
Antes de entrar en el detalle, una pregunta para quien dirige una empresa: si mañana se publica una vulnerabilidad crítica que afecta a tu web, ¿quién se entera, quién decide qué hacer y en cuánto tiempo está resuelto? Si la respuesta no es inmediata, esta nota es para ti.
Qué pasó, en pocas palabras
PHP: el fallo que más afecta a las webs de empresa
PHP es el lenguaje sobre el que funcionan WordPress, WooCommerce, Magento, Laravel, Drupal y buena parte de las webs corporativas del mundo. El equipo de PHP publicó las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 para corregir dos vulnerabilidades críticas (CVE-2026-109618 y CVE-2026-109619) que pueden permitir ejecutar código en el servidor sin necesidad de iniciar sesión. Según el aviso oficial de PHP, están en riesgo todas las instalaciones que atienden peticiones web: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed.
El detalle importante es que el fallo está en PHP, no en WordPress ni en tus plugins. Una web perfectamente actualizada a nivel de CMS sigue expuesta si el servidor usa una versión de PHP sin parchar. Además, PHP 8.1 y anteriores ya no reciben actualizaciones oficiales del proyecto, así que esas instalaciones dependen de parches del proveedor de hosting o de una migración.
Node.js y GitLab: también con riesgo de ejecución remota
El mismo día, Node.js publicó actualizaciones de seguridad para sus ramas 26.x, 24.x y 22.x. Entre los fallos corregidos hay uno en el descompresor Brotli que puede derivar en ejecución remota de código, y varios que afectan a la validación de certificados TLS. Por su parte, GitLab lanzó un parche crítico para las instalaciones autoalojadas: una vulnerabilidad con la puntuación máxima de gravedad (CVSS 10) permitía a un usuario sin autenticar ejecutar código en el servidor. GitLab.com ya estaba protegido; las empresas con su propio servidor de GitLab deben actualizar.
LiteLLM y Railway: las claves de inteligencia artificial en la mira
La parte más novedosa del día tiene que ver con la IA. Según el comunicado de LiteLLM, su proceso de publicación fue comprometido y durante unas dos horas se distribuyó la versión 1.107.0 con malware diseñado para robar credenciales. Quien la instaló en ese intervalo debe considerar su entorno comprometido y cambiar todas las claves a las que ese servidor tenía acceso.
Ese mismo día, Railway informó que un tercero pudo acceder a variables de entorno de sus clientes, donde suelen guardarse claves de API y contraseñas de bases de datos. La propia empresa lo enmarcó en una serie de ataques dirigidos a plataformas tecnológicas con el objetivo de llegar a los proveedores de inteligencia artificial. En el video, Fazt suma a esta lista una brecha reportada por OpenCode, una herramienta de programación con IA.
eMudhra: cuando falla la base de la confianza
Los certificados SSL son los que muestran el candado en el navegador. Esa misma semana se confirmó que las claves privadas de varios certificados intermedios de la autoridad certificadora eMudhra se habían generado con un proceso defectuoso y eran fáciles de recuperar. Mozilla, Chrome, Apple y Microsoft retiraron su confianza, y Node.js incluyó esa retirada en su actualización del 21 de octubre. Si algún certificado de tu empresa fue emitido por esas entidades intermedias, hay que reemplazarlo.
¿Fue un ataque coordinado?
No hay pruebas de que todos estos incidentes estén conectados. Algunos son fallos técnicos descubiertos por investigadores y otros son ataques deliberados. Lo que sí muestra este día es una tendencia clara: los atacantes ya no van solo por tu web, sino por la cadena de herramientas, librerías y servicios de los que depende. Y cada vez más, por las claves de acceso a servicios de inteligencia artificial, que tienen un valor económico directo.
Tu web no es una sola cosa: es un conjunto de activos digitales
Cuando pensamos en «la web» solemos imaginar el diseño que ven los clientes. Pero detrás hay un ecosistema completo que sostiene la operación digital del negocio: el dominio, el hosting y su versión de PHP, el correo corporativo, los certificados SSL, el CMS y sus plugins, la tienda online y su pasarela de pagos, las copias de seguridad, las cuentas de Google Analytics y Google Ads, y cada vez más, las claves de servicios de inteligencia artificial conectados a chatbots o automatizaciones.
Lo que pasó el 21 de octubre tocó casi todas esas piezas a la vez. Y ahí está la reflexión de fondo: esos activos tienen valor, generan ventas y reputación, y como cualquier activo de la empresa necesitan un responsable, un inventario y un plan de mantenimiento. Nadie dejaría la flota de vehículos o los equipos de una planta sin revisiones periódicas; con los activos digitales, sin embargo, es lo más habitual.
Qué debería hacer tu empresa hoy
Esta es la lista mínima de revisión. Si al leerla no sabes a quién preguntarle por cada punto, ese ya es el primer hallazgo.
- Confirma la versión de PHP de tu web. Debe ser 8.5.12, 8.4.27, 8.3.36 u 8.2.35 o superior dentro de su rama, o tener el parche aplicado por tu proveedor de hosting. Si usas PHP 8.1 o anterior, planifica la migración.
- Pide a tu hosting que reinicie los servicios de PHP después de actualizar. Un parche instalado en el disco no protege a los procesos que ya estaban en memoria.
- Actualiza Node.js y GitLab si tu equipo los usa en servidores propios.
- Cambia las claves que pudieron quedar expuestas: claves de API (OpenAI, Anthropic, Google, pasarelas de pago), contraseñas de bases de datos y credenciales guardadas en Railway o en entornos donde se instaló LiteLLM 1.107.0.
- Revisa tus certificados SSL y el emisor de cada uno.
- Revisa los registros de acceso de tu servidor de los últimos días en busca de actividad inusual, y verifica que tus copias de seguridad estén al día y puedan restaurarse.
Un consejo adicional: en estos días circulan supuestas «pruebas de concepto» para explotar los fallos de PHP. No las descargues ni las ejecutes para «probar» tu web, porque son una vía habitual de malware.
La lección: soporte y gestión no son un gasto, son continuidad
Muchas empresas invierten en el diseño de su web y luego la dejan funcionando sola durante años, hasta que algo falla. Días como el 21 de octubre demuestran que ese modelo ya no es sostenible: la seguridad depende de capas que el cliente no ve y que cambian cada semana. Cuando una de ellas falla, la respuesta tiene que llegar en horas, no en semanas.
Vale la pena hacer la cuenta al revés. ¿Cuánto cuesta un día con la tienda online caída? ¿Y que Google muestre el aviso de «este sitio puede haber sido hackeado», que las campañas de Google Ads se detengan porque la web enlazada está comprometida o que el correo de la empresa termine en listas negras de spam? Frente a eso, el mantenimiento preventivo es la parte más barata de la ecuación.
Cómo se ve una gestión profesional de activos digitales
Cada incidente de esta semana tiene una respuesta concreta cuando hay un equipo detrás:
- Servidor y hosting actualizados. Alguien que vigile los avisos de seguridad, aplique los parches de PHP el mismo día y reinicie los servicios. Es el núcleo de nuestra gestión de activos digitales y soporte: hosting corporativo, correo empresarial, seguridad, copias de seguridad y soporte técnico.
- Web y tienda online con mantenimiento continuo. CMS, plugins y versiones de PHP compatibles, con pruebas antes de actualizar para que nada se rompa. Y cuando una plataforma ya no admite actualizaciones, un plan de migración. Es lo que cuidamos en desarrollo web y aplicaciones.
- Claves e integraciones de IA bien custodiadas. La inteligencia artificial suma muchísimo al negocio, pero cada integración es una llave que hay que guardar, limitar y poder cambiar rápido. Así trabajamos la implementación de inteligencia artificial.
- Visibilidad y campañas protegidas. Una web comprometida pierde posiciones en Google y puede dejar las campañas sin funcionar. Mantener la web sana protege la inversión en SEO y Google Ads y la medición en analítica.
- Un plan, no solo reacciones. Inventario de activos, responsables, accesos y tiempos de respuesta definidos de antemano, dentro de una estrategia digital que trate la tecnología como parte del negocio.
Cinco preguntas para tu próxima reunión de gerencia
- ¿Tenemos un inventario de nuestros activos digitales y de quién tiene acceso a cada uno?
- ¿Quién es responsable de aplicar las actualizaciones de seguridad y en qué plazo?
- ¿Cuándo fue la última vez que restauramos una copia de seguridad para comprobar que funciona?
- ¿Sabemos dónde están guardadas nuestras claves de API y cómo cambiarlas en una hora?
- Si nuestra web cae hoy, ¿a quién llamamos y cuánto tardaría en volver?
En Interactoon acompañamos a las empresas justamente en eso: que su presencia digital funcione, esté protegida y siga generando resultados, para que noticias como esta se lean con tranquilidad y no con preocupación. Si no tienes claro en qué estado están tus activos digitales, escríbenos y hacemos un diagnóstico contigo, o conoce todas nuestras soluciones.
Fuentes: video de Fazt; avisos oficiales de PHP, Node.js, GitLab, LiteLLM y Railway; e informe de Mozilla sobre eMudhra.